
Az ilyen támadásokat nagyon nehéz kivitelezni, főleg egy pilóta nélküli repülőgép esetében, amely titkosított műholdas kommunikációval tartja a kapcsolatot a főhadiszállással. Arra sincsen semmilyen bizonyíték, hogy Irán egyáltalán rendelkezne olyan technológiával, amellyel az ilyen magasan repülő lopakodókat érzékelni tudná, nem hogy ellopni.
Most csütörtökön azonban Irán bemutatta az említett repülőgépet, ami szinte sértetlen állapotban van. Ez tehát igazolja, hogy a drón valóban Irán tulajdonába került, ráadásul nagy valószínűség szerint valamilyen hekkertámadás során!
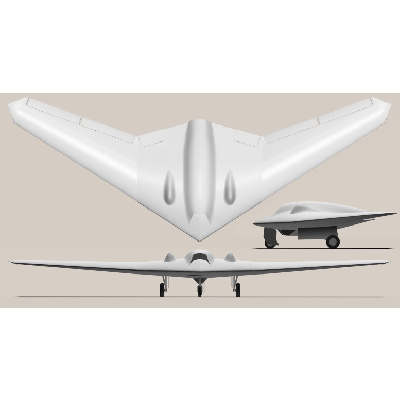
Az RQ-170 Sentinel drón
Az RQ-170 Sentinel, becenevén a Kandahari Szörny, egy nagy magasságban repülő, pilóta nélküli felderítő gép, amelynek legfőbb feladata az volt, hogy információt gyűjtsön Iránról és Pakisztánról. A repülőgépnek nincs fegyverzete, csapásmérésre nem alkalmas. A legújabb hírek szerint a CIA az iráni nukleáris létesítmények feltérképezésére használta a drónt.
Az elmúlt évtizedben az amerikai titkosszolgálat egyre szívesebben vet be ilyen pilóta nélküli repülőgépeket, hiszen így emberi élet kockáztatása nélkül juthat információkhoz. Az RQ-170 drónt pedig speciális borításának és különleges alakjának köszönhetően rendkívül nehezen is érzékelik az ellenséges radarok. A CIA például ilyen drónokat vetett be Oszama bin Laden pakisztáni búvóhelyének megfigyelésére is. Egy ilyen drón egyszerre több mérföldet is fel tud térképezni, így fontos információkat tud nyújtani a csapatok mozgásáról és a felkelők tevékenységeiről.
A drón elvesztése óriási problémát jelent az amerikai hadseregnek. Ugyan már számos pilóta nélküli repülőgép zuhant le az iráni határokon belül, egy alig sérült RQ-170 szétboncolása hatalmas segítséget nyújt az irániaknak és szövetségeseiknek, akik már eddigi ismereteikkel is képesek voltak egy ilyen gép földre kényszerítésére.
A repülőgép számos ultramodern és titkos technológiát tartalmaz, így a gép tanulmányozásával Irán rengeteg fontos információt szerezhet erről a technikáról és megismerheti a rendszer további sebezhető pontjait. Ráadásul az amerikai fejlesztők hasonló alrendszereket használnak például a B-2 bombázók és az F-35 vadászgépek egyes alrendszereinek esetében is. Ezek megfejtésével tehát az irániak többek között azt is megtudhatják, hogy radarok segítségével hogyan tudják a magasan repülő, titkos feladatokat ellátó repülőgépeket észlelni.
Drónok és vírusok
A drónokra azonban nem csak a közvetlen hekkertámadások jelenthetnek veszélyt. A repülőgépek és a földi vezérlő, kiszolgáló egységek szintén óriási számítógépes hálózatok, ennek megfelelően óhatatlanul jelentkeznek a biztonsági problémák. Így történhetett meg például az is, hogy idén októberben az amerikai robotrepülőket irányító creechi bázis számítógépeibe egy olyan program került, amely egy keyloggert telepített és futtatott. Ez a szoftver a billentyűzet leütéseket rögzíti: így miközben a katonák robotrepülőiket irányították, a program minden gombnyomásukat elmentette.
A helyi technikusok megkísérelték eltávolítani a keyloggert a fertőzött gépekből: először a Kaspersky honlapján található leírás alapján próbálták meg törölni a programot, de az az eltávolítás után újra megjelent. Ekkor a BCWipe katonai minősítéssel rendelkező adatmegsemmisítő programot is megpróbálták, viszont végül teljesen újra kellett telepíteni a gépeket.
Hogyan került a rendszerbe a keylogger?
Ezek a számítógépek ugyanis nem kapcsolódnak nyilvános internethez. A földi pilótáknak a küldetés teljesítéséhez azonban ugyanúgy adatokra van szükségük, mint ahogy a repülőgépeken ülő pilótáknak, valamint a drónok esetében is ugyanúgy elengedhetetlen az irányítóközponttal fenntartott folyamatos kapcsolat. Így a robotrepülők a küldetés közben rengeteg adatot szolgáltatnak, melyet archiválni kell és el kell juttatni a további feldolgozáshoz más számítógépekbe, vagy néha manuálisan át kell szállítani más informatikai rendszerekbe.
2008-ban például hasonló adatmozgatás során pendrive-ok juttatták az Agent.btz férget az amerikai védelmi minisztérium számítógépeire. Azóta a külső meghajtók használatát megtiltották a hadseregben, azonban a creechi bázis a kevés kivételek egyike volt a szabály alól. A legénység ott tehát hordozható merevlemezeken vihette magával a küldetéshez szükséges szoftverfrissítéseket, térképeket és a felvett videofelvételeket. A keylogger valószínűleg az egyik ilyen lemez közvetítésével került a rendszerbe.
A friss incidensek jól rávilágítanak a biztonsági fenyegetésre, amelyet a vírusok, egyéb rosszindulatú szoftverek vagy éppen a hekkertámadások jelenthetnek. Még a legmodernebb technológiák sem sebezhetetlenek, minden rendszerben lehet biztonsági réseket találni. A megszerzett titkos információk pedig óriási értéket hordoznak magukban, ezért az adatok védelme napról napra egyre nagyobb feladat elé állítja a szakembereket. Éppen ezért az USA létre is hozott egy új kormányhivatalt a kiberbűnözés ellen, ugyanis ez szerintük nagyobb fenyegetést jelent már, mint a terrorizmus.
