
…bár a kellemes hangulatot kezdetben megkeserítik a tények. A többi között az, hogy már mintegy 70 millió (azonosított) károkozóval kell küzdeniük a McAfee (és feltehetően szakmai vetélytársai) szakembereinek, megvédendő a rájuk bízott számítástechnikai eszközöket. Folyamatos, nem lanyhuló, ráadásul kiemelkedően fejlett technológiájú fenyegetés az Advanced Persistent Threat (APT). Az IT-biztonságban az idén megjelent rövidítéssel lehetne a legjobban jellemezni napjaink legveszélyesebb károkozóit, amelyek elsősorban kritikus infrastruktúrákat, C&C (Command and Control) rendszereket fenyegetnek egyre átfogóbb és kíméletlen módon. Elég csak a még hosszú ideig emlékezetes támadásra gondolni, mint a Stuxnet, Night Dragon, Operation Shady Rat vagy Duqu, amely tetemes károkat okoztak a számítógépes rendszerekben, megcélozva a világ iparának különböző ágazatait.
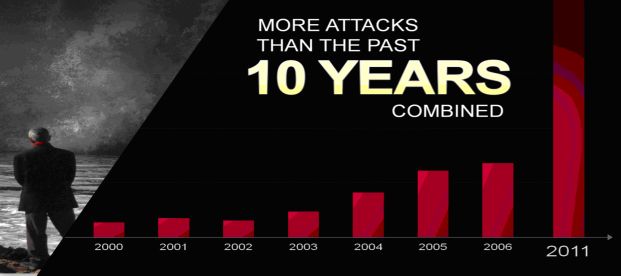 Miként említtetett: napjainkra a különféle azonosított malware-ek (ártó kódok, programok) száma közelít a hetvenmillióhoz. A példaként felsorolt károkozók esetében kiderült: csakis a biztonsági rendszerek összekapcsolásával és automatizmusok kikényszerítésével lehet hatékonyan védekezni ellenük. Barna Tamás, a McAfee közép-kelet-európai technikai vezetője hangsúlyozta a sajtóeseményen: erősen javasolt a szervezeteknél működő biztonsági technológiák és házirendek felülvizsgálata, és lehetőleg olyan biztonsági termékek használata, amelyekkel kikényszeríthető az automatizált védekezés az ugyancsak teljesen automatikusan működő károkozókkal szemben. Napjainkban már nem boldogulnának a megbízható, felhő alapon működő reputációs szolgáltatások használata nélkül; ők ugyanis naprakész, átfogó adatbázisukkal automatikus, emberi beavatkozás nélkül szavatolják a megelőző védelmet. Független vélemény szerint mára a McAfee Labs által üzemeltetett Global Threat Intelligence (GTI) a világ legjelentősebb intelligens adatbázisává vált.
Ehhez társul a kikényszerített hardveres biztonság, amikor az alkalmazói szint és az egyre intelligensebbé váló chipset találkozik egymással és még az operációs rendszerek betöltése előtt van lehetőség a védelmi mechanizmusok kikényszerítésére.
Az Infovilág is megírta, hogy tavaly augusztusban az Intel felvásárolta a McAfee-t; a világ legnagyobb lapkagyártójával közös fejlesztés eredményeképpen néhány héttel ezelőtt bemutathatták a McAfee DeepSAFE keretrendszert és a McAfee Deep Defendert meg a McAfee Deep Command-ot.
A DeepSAFE az operációs rendszer alatti keretrendszer, közel a chipset-hez, amely stack, azaz memóriaverem szinten kiterjeszti a biztonsági lehetőségeket és hardveres együttműködéssel megelőző védelmet nyújt az APT (fejlett technológiájú fenyegetés) -támadásokkal szemben (pl.: rosszindulatú programok kártevők, rootkitek stb.).
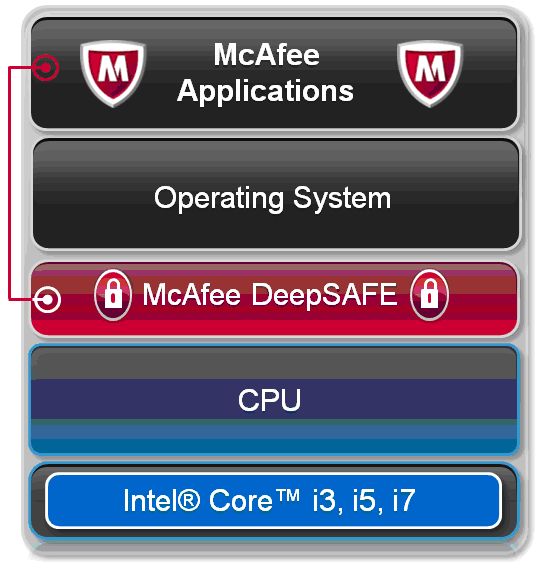 A McAfee Deep Defenderével lehetőség van valós idejű, kernel szintű memória-ellenőrzésre és -védelemre mindazon károkozókkal szemben, amelyek egyre inkább elrejtik magukat az operációs rendszer elől. Ily módon az operációs rendszerek betöltődése előtt ellenőrizhető a rendszer behívási állapota és legitimitása. Szükség szerint a rendszer kezelője beavatkozhat, vagy maga a rendszer kikényszerítheti valamilyen nulladik napi biztonsági szabály érvényesítését.
Elhangzott a sajtóeseményen: hardveres oldalról a kompatibilitást az Intel új generációs chipset-jében és processzoraiban lévő VT-x adja. A McAfee Deep Commander szoros együttműködésben dolgozik az Intel továbbfejlesztett felügyeleti technológiájával, az AMT-vel (Advanced Management Technology), mely elsősorban a vPro technológiára épül, ezzel biztosítva távoli vagy helyi hozzáférést, menedzsmentet az operációs rendszeren túl, szintén hardveres szinten. Ezzel a technológiával lehetőség van távolról, wake-on LAN (=a számítógép felélesztése hálózaton keresztül) eléréssel elvégezni számos biztonsági beállítást anélkül, hogy akár az adott számítógép be lenne kapcsolva.
Fókuszban az adatbázisok biztonsága
Ma a támadások 85-90%-ban adatbázisokat vesznek célba és a sikeres betörés esetén általában irdatlanul nagy az adatveszteség. Jelenünk és közvetlen jövőnk függ az adatbázisok biztonságától. Jóformán nincs olyan vállalat, szervezet, amely az adatait ne adatbázisban tárolná, és az adat, mint a legfőbb szellemi tulajdon, sokszor és sokféleképpen kompromittálható, ahogyan azt közeli múltban történt számos biztonsági incidens bizonyította. Az egyik legemlékezetesebb a Sony Playstation hálózatát ért támadás volt: bejegyzett ügyfelek tízmillióinak adatait tulajdonították el illetéktelenek, tetemes anyagi kárt és szolgáltatási időkiesés okozva.
Ráadásul az adatbázisok sokszor könnyű célpontok is, mivel a javítások telepítésére szinte soha vagy csak nagyon ritkán kerül sor, illetve rengeteg az úgynevezett privilegizált hozzáféréssel rendelkező személy, akinek a beavatkozása ugyancsak nagy biztonsági kockázat.
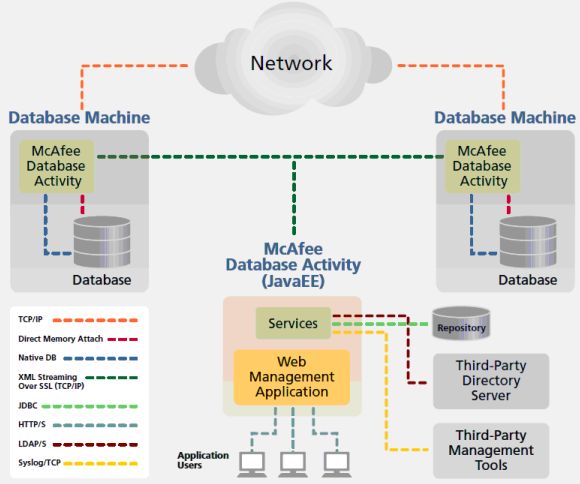
Tekintettel a felsoroltakra, a McAfee az idén tavasszal felvásárolta az adatbázis-biztonsággal foglalkozó Sentrigo céget és mostanra sikeresen integrálta az biztonsági termékeit a választékába. A megoldások átfogó és megelőző védelmet nyújtanak azáltal, hogy folyamatosan vizsgálják a különféle, de igen széles tudásbázis alapján a különféle támogatott adatbázis típusok sérülékenységeit, monitorozzák – és szükség esetén riasztanak vagy adott káros kapcsolatokat terminálnak – az adatbázisokhoz történő rendszerbehívásokat, felhasználói hozzáféréseket, nem megengedett jogosultságokat, valamint átfogó megfelelőségi szabályzatok kikényszerítésére és megtartatására adnak lehetőséget. A főbb termékek: a McAfee Vulnerability for Databases, a McAfee Database Activity Monitoring, illetve a Database Integrity Monitoring.
 Egyre nagyobb arányban használunk a mobil eszközöket; a felmérések szerint a szervezeteknek csaknem a fele nagyon függ mobileszközeitől, és a vállalkozások 70 százaléka jobban függ a mobileszközöktől, mint egy évvel ezelőtt. Az IT-infrastruktúra összefonódik a széles körben elterjedt, fogyasztói eszközökkel, a vállalkozások már heterogén mobilkörnyezetekkel dolgoznak, ahol már nem a BlackBerry a sztenderd. A fenyegetettségek, vírusok és a velük azonos arányban növekvő biztonsági kockázatok száma hatványozottan megemelkedett, elsősorban az Android-platformon. A legnagyobb biztonsági kockázatot jelenleg az ellopott és elveszett mobileszközök okozzák.
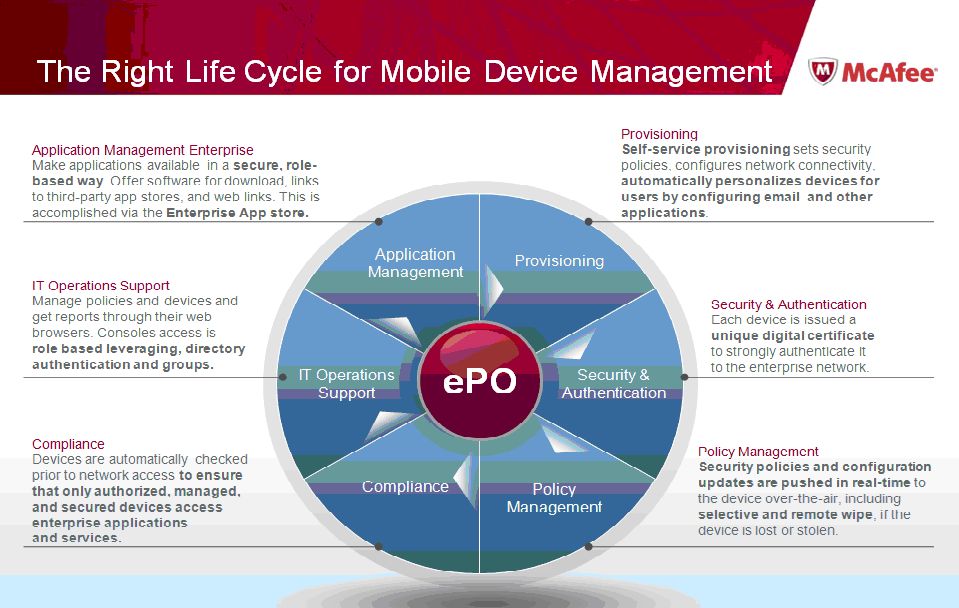
A McAfee Enterprise Mobility Management (McAfee EMM) megoldás egy olyan teljes körű biztonsági megoldás, amely azelőtt ellenőrzi a mobil eszközök integritását, mielőtt kapcsolódhatnának a céges, vállalati, intézményi hálózatra. A valósidejű és teljesen automatikus ellenőrzés biztosítja, hogy a mobil eszközök szabályzatai és beállításai minden egyes kapcsolódáskor megfelelőek legyenek a kívánt, megkövetelt biztonsági szintnek. A McAfee EMM egyaránt kompatibilis az Apple iPhone, az Apple iPad, az Android, és Windows Phone mobil eszközökkel.
A McAfee EMM segít a biztonsági házirend megtartatásában és a kockázatok minimalizálásában, miközben a szervezetek által az alkalmazottaknak kínált mobileszközöket (vagy az alkalmazottak saját mobil eszközeit) teszi alkalmassá a céges rendszerekhez és alkalmazásokhoz való csatlakozásra. Ezért is volt az év egyik különösen keresett terméke a magyar piacon is sikerrel bemutatkozott a McAfee Enterprise Mobility Management. A megoldás széles platform-támogatással rendelkezik, és átfogó szabályzati rendszer kikényszerítését teszi lehetővé eszköz és alkalmazás oldalon egyaránt. Erős megfelelőségi vizsgálati képességei nagyban segítenek a különféle biztonsági házirendek kikényszerítésében és betartásában a mobil eszközökön.
A megoldás sikerét bizonyítja, hogy az egy nagy, szolgáltató vállalatnál első körben a felsővezetőknek kiadandó táblagépek védelmét látták el a McAfee EMM megoldásával, majd második körben kiterjesztették a megoldást több ezer vállalati és nem vállalati tulajdonú mobil eszközre is.
Bár a McAfee Labs 2012-re vonatkozó fenyegetés-előrejelzési jelentése csak az év utolsó napjaiban jelenik meg, Barna Tamás, a McAfee közép-kelet-európai technikai vezetője röviden kitért utalt arra, hogy a fenyegetések jellege alapvetően megváltozott az idén. A McAfee Labs minden eddiginél kifinomultabb kártevőket azonosított, olyanokat, amelyek sokkal célzottabban, és egyre nagyobb számban is támadnak. Jó hír viszont, hogy valamelyest csökkent az email-spamok (a levélszemét) mennyisége. Figyelmet érdemel: egyre több új típusú támadás irányul célzottan az iPhone-ok és más mobileszközök ellen. A McAfee az idén is „belenézett kristálygömbjébe”, hogy bátor előrejelzésekkel segítse a jövő évi védekezést, és ezeket az irányzatokat ítéli kiemelt figyelemre méltónak: visszaélések a szociális médiával; a mobil eszközök, az Apple-termékek védelme, a botnetek túlélése, fejlett, kitartó fenyegetések (APT).
Végezetül a McAfee magyarországi szakemberek néhány fontos és érdekes fejleményre hívták föl az újságírók figyelmét:
- Mivel idén is az új táblagépek és okostelefonok az ünnep favoritjai, előreláthatóan az új felhasználók többsége szinte azonnal adatvesztést fog elszenvedni új készülékével. Ennek megelőzésére ad biztonsági tippeket a McAfee az ünnepek idején:
- A McAfee Safe Eyes mobil applikáció nyerte el a családbarát termékeket díjazó „Anyák Választása” címet. Az applikáció megszűri a böngészőtartalmat az Apple iPhone, iPad és iTouch gépeken. A böngészőt emellett a Parents.com is az egyik legjobb védelmi alkalmazásként értékelte:
http://www.businesswire.com/news/mcafee/20111130005552/en/Safe-Eyes-Mobile-App-Safe-Web-Browsing
- A McAfee 2011-es, harmadik negyedévi fenyegetési jelentése szerint az Android mobiloperációs rendszerek továbbra is a rosszindulatú mobilalkalmazások legfőbb célpontjai. Az Android rendszereket célzó fenyegetések száma 37%-kal nőtt az előző negyedév óta, és az új fenyegetések szinte kizárólag ezt az operációs rendszert támadják:
http://www.mcafee.com/us/about/news/2011/q4/20111121-01.aspx
- Kiválóan szerepelt a McAfee az SC Magazine 2012-es nagytekintélyű díjai tekintetében, a vállalatot tizenegy (!) kategóriában nevezték a díjra:
http://www.mcafee.com/us/about/news/2011/q4/20111117-01.aspx .
- A mobil applikációk iránti folyamatosan növekvő érdeklődésre adott válaszként a McAfee öt fontos biztonsági tippet ad a felhasználóknak, amelyeket követve elkerülhetik a potenciálisan káros alkalmazások letöltését mobileszközeikre:
http://www.mcafee.com/us/about/news/2011/q4/20111114-01.aspx
- Az ünnepek idején a felhasználók több időt töltenek online, ajándékvásárlással, utazási lehetőségeket keresve vagy a családi összejövetelek tervezésével, amelyek szerves része az internetes bankok használata. Érdemes azonban előbb áttekinteni a McAfee 12 legelterjedtebb karácsonyi csalás listáját:
http://www.mcafee.com/us/about/news/2011/q4/20111109-01.aspx
- Újgenerációs, a behatolás megelőző (IPS) alkalmazásokat modern irányítással egyesítő hálózatbiztonsági keretrendszert fejlesztett a McAfee. A keretrendszer tagja a McAfee Network Security Platform 7, amelynek applikáció-láthatósági és integrált fenyegetési környezeti képességei megfelelnek a legújabb generációs elvárásoknak:
http://www.mcafee.com/us/about/news/2011/q4/20111011-02.aspx
- Heidi Klum átvette Cameron Diaz vezető helyét, mint az internetkeresés legveszélyesebb híressége. A McAfee kutatása szerint a legveszélyesebbek a filmsztárokra és modellekre, míg a legbiztonságosabbak a sportolókra és énekesekre irányuló keresések:
http://www.mcafee.com/us/about/news/2011/q3/20110915-02.aspx
